医療情報システム安全管理ガイドライン改定の全貌と現場対策2026
電子カルテの停止による救急受け入れの中断、手術の中止、身代金要求画面の表示――かつて対岸の火事と捉えられていた医療機関を標的とするサイバー攻撃は、もはや日本の地域医療を根底から揺るがす喫緊の脅威となった。厚生労働省が医療法第6条の11に基づく省令改正を断行し、サイバーセキュリティの確保を管理者の法的責務として義務付けた背景には、相次ぐランサムウェア被害と医療崩壊の危機がある。
現場では「何をどこまで対策すれば法的な要求水準を満たせるのか」「人手も予算も限られる中でどう運用へ落とし込むのか」という切実な戸惑いが渦巻く。2026年の医療DX加速に伴い、電子処方箋やマイナ保険証の普及が進むいま、形骸化したセキュリティ対策は許されない。本稿では、制度改正の真相から現場が直面する運用の壁、実効性のあるBCP(事業継続計画)策定までを徹底的に解明する。
📌 【この記事の重要ポイントまとめ】
- 要点1:医療法改正に伴いサイバー攻撃対策が管理者の法的義務へ格上げされ、未対応の医療機関は立ち入り検査や指導の対象となるリスクを抱える。
- 要点2:第6.0版以降の改定では、ランサムウェアを想定した論理的・物理的なバックアップ分離と、VPN装置を含む境界防御の多要素認証(MFA)が必須要件となった。
- 要点3:形だけのチェックリスト消化を脱却し、委託先ベンダーとの責任分担の明確化と、紙運用への即時切り替えを想定した初動BCPの訓練が死活問題となる。
【現場が直面する課題】義務化の背景とガイドライン改定が迫る決定的理由
なぜ国はこれほどまでに強硬な姿勢でセキュリティ対策を迫るのか。その発端は、2021年の徳島県つるぎ町立半田病院、2022年の大阪急性期・総合医療センターで発生した大規模ランサムウェア被害にある。給食管理から電子カルテ、受発注に至るまで院内ネットワークが数カ月にわたり麻痺し、診療制限による損失は数十億円規模に達した。厚労省関係者が明かすところによれば、「一連のインシデント調査で浮き彫りになったのは、最先端の標的型攻撃ではなく、数年前から放置されていたVPN機器の既知の脆弱性や脆弱なパスワード設定という初歩的な盲点だった」という。
これを受け、医療情報システム安全管理義務化の理由は明確な法制度として具現化した。医療法第6条の11に基づく「医療法施行規則の一部を改正する省令」が施行され、医療機関の管理者はサイバーセキュリティ確保のための措置を講じることが義務付けられた。従来は「技術的な推奨事項」にとどまっていた厚労省の手引きは、遵守しなければ医療法違反を問われかねない「管理者の法的責任」へと昇格したのである。
しかし、現場の受け止めは複雑だ。日本医師会や各地の病院団体が実施した実態調査を紐解くと、病床数200床未満の中小病院や一般診療所において、専任のIT管理者を配置できている施設は全体の15%未満にとどまる。多くの現場では、総務担当者や臨床検査技師、あるいは院長自身が「名ばかり管理者」を背負わされているのが実態だ。医療事故防止や感染症対策に追われる中、突如として専門的なネットワーク管理や暗号化の対応を迫られる構造的な歪みが、現場を疲弊させている。
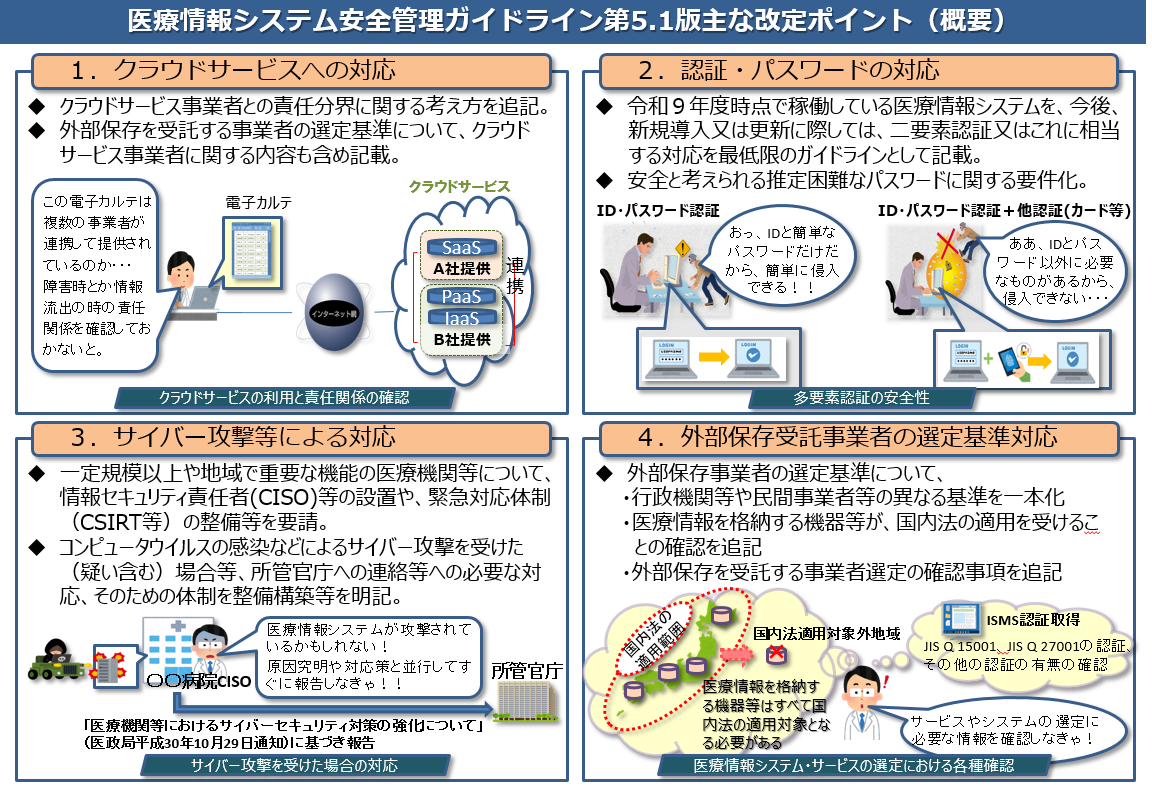
第6.0版から現在への進化|3省2ガイドラインの整理と最新動向
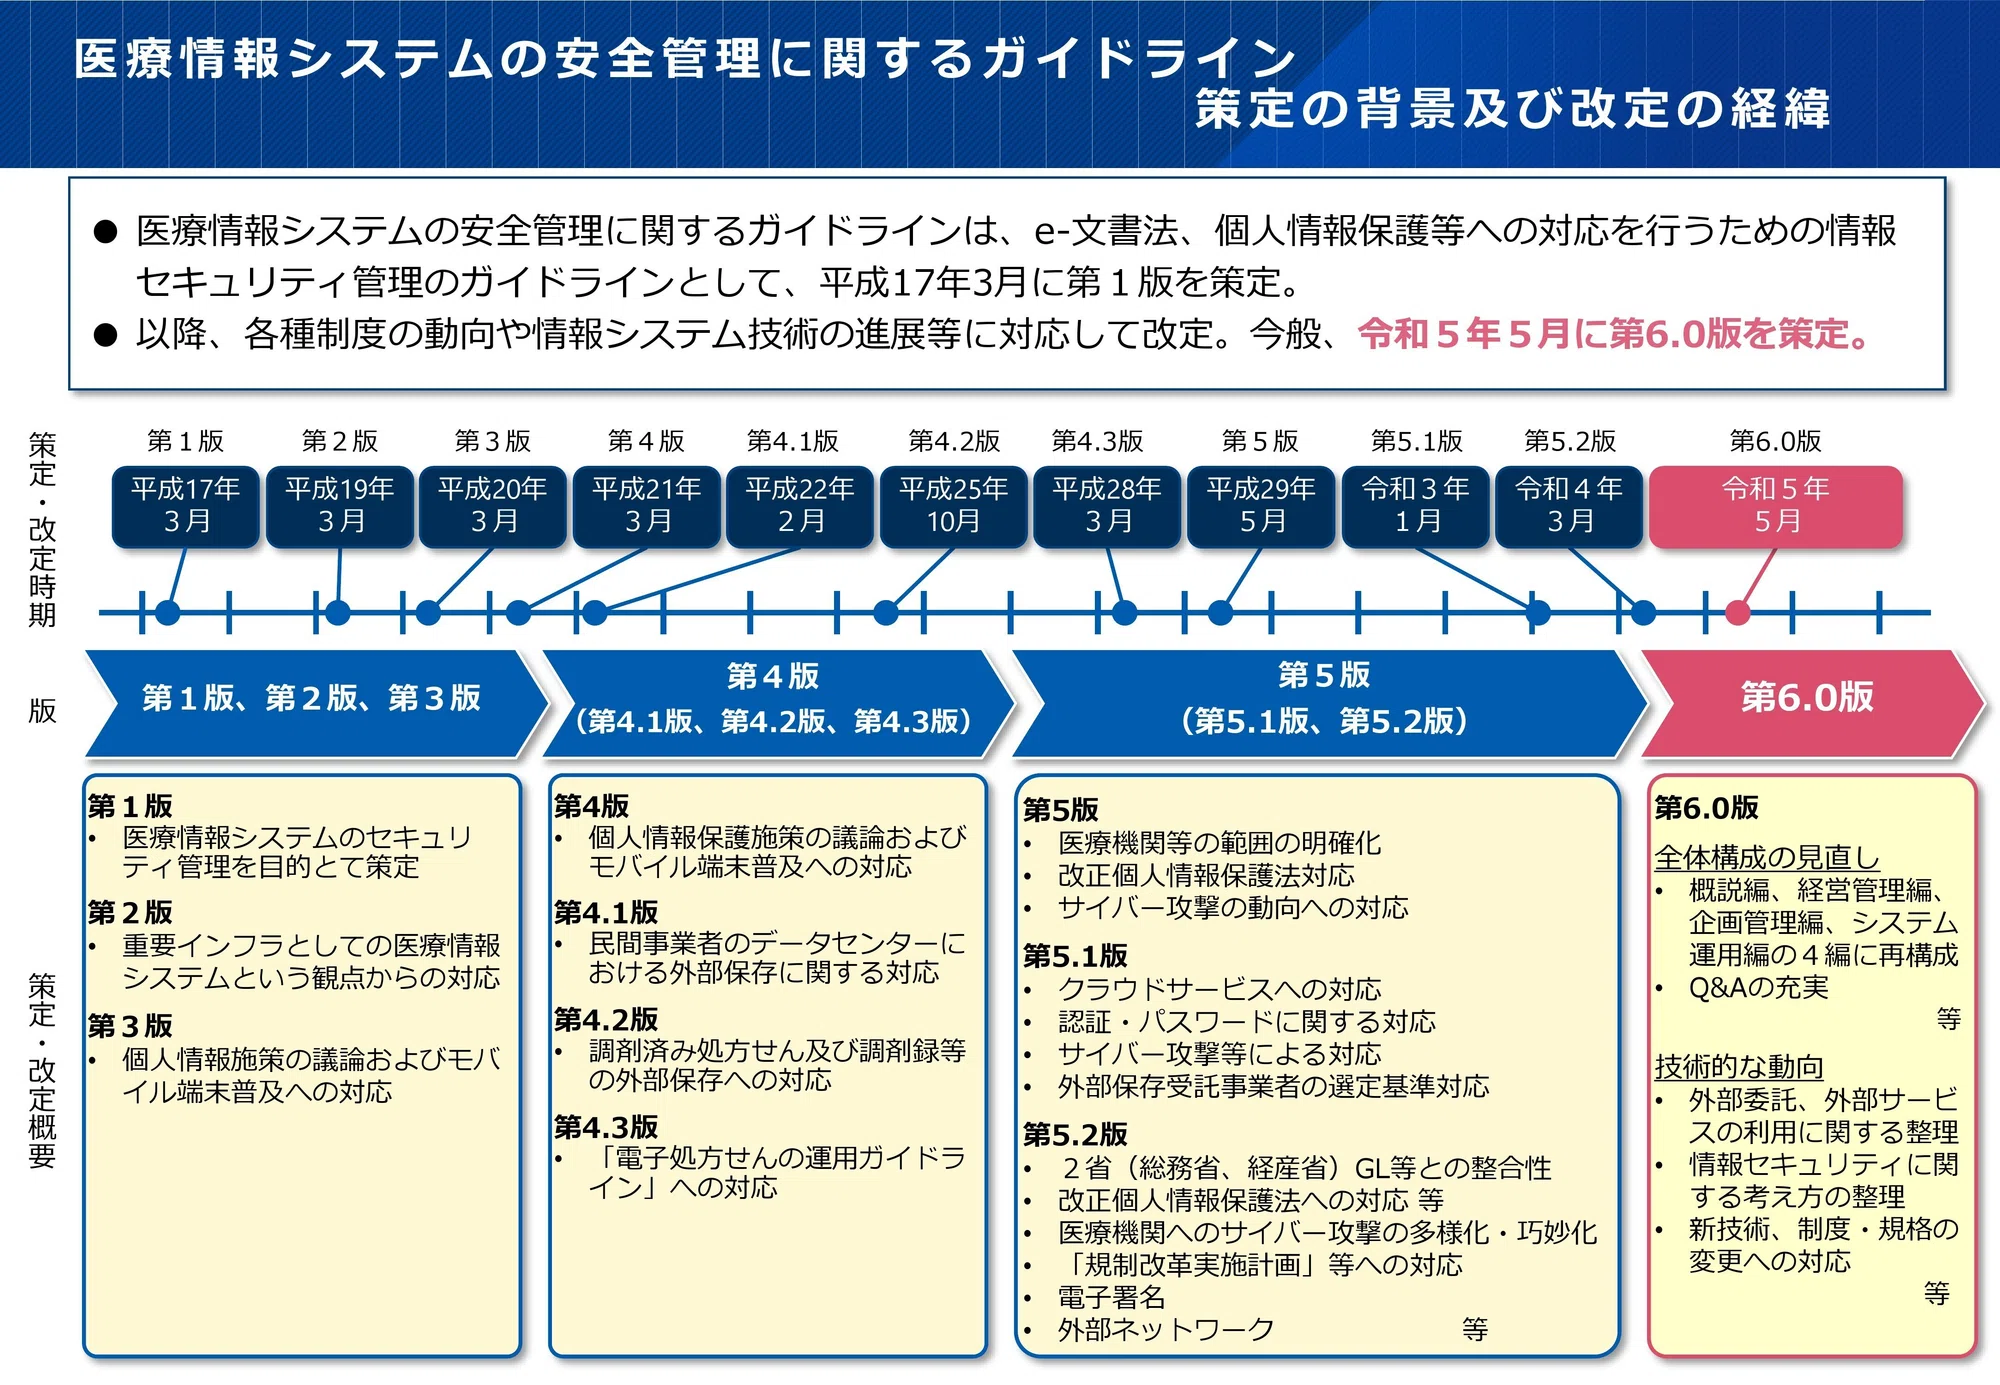
現在、医療機関が準拠すべき羅針盤となっているのが、厚生労働省の医療情報システムの安全管理に関するガイドライン第6.0版と、その後に随時公表されている追補・FAQである。第5.2版までと大きく異なるのは、システム構成がオンプレミス(自社保有型)中心から「ゼロトラスト」や「クラウドサービス利用」を前提としたアーキテクチャへと抜本的に舵を切った点にある。
医療情報を取り巻く国の指針を理解する上で避けて通れないのが、いわゆる3省2ガイドライン比較まとめの視点だ。かつては総務省、経済産業省、厚生労働省がそれぞれ個別に指針を出していたが、現在は大きく2つに整理統合されている。
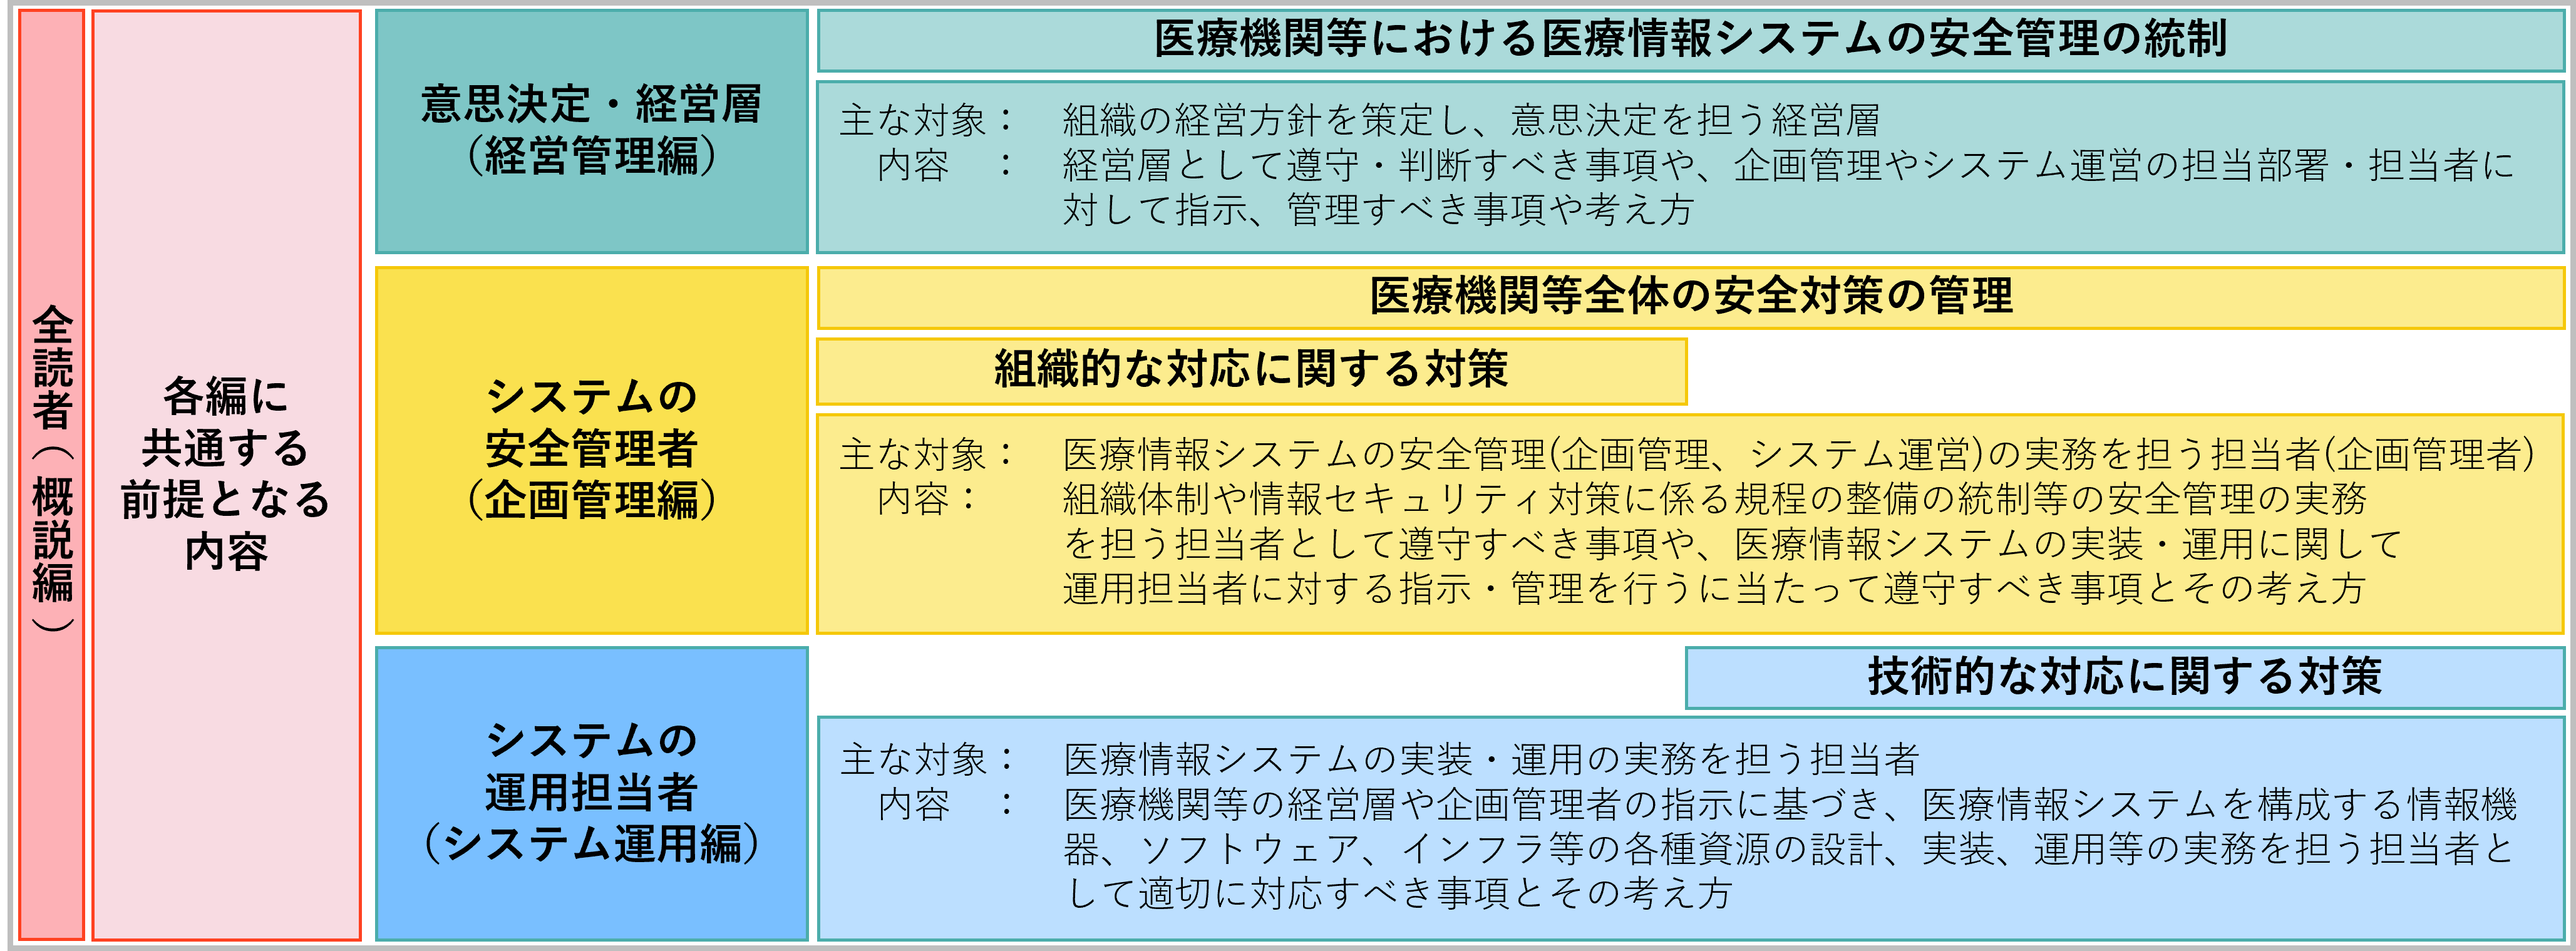
ひとつは医療機関等の利用者を対象とする「厚生労働省ガイドライン(医療情報システムの安全管理に関するガイドライン)」であり、もうひとつはベンダー側を対象とする「総務省・経済産業省ガイドライン(医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン)」である。医療機関側は、自院がどの範囲に責任を持ち、どこからがクラウド事業者やSIerの責任なのかという「責任共有モデル」を明確に把握しなければならない。
厚生労働省ガイドライン最新動向において特に注視すべきは、外部ネットワークとの境界防衛に依存する「境界防御モデル」の破綻を公式に認めた点だ。標的型メールや取引先を踏み台にした侵入を100%防ぐことは不可能であるという前提に立ち、侵入された後でも院内ネットワーク全体に被害を拡大させない「ラテラルムーブメント(横展開)の阻止」と、迅速な復旧を担保する設計が最優先事項として掲げられている。
【比較検証】医療機関が講ずべきセキュリティ対策の新旧基準
実務担当者が最も頭を抱えるのが、「具体的にどの機器をどう改修し、いくらの予算を投じるべきか」という点だ。ガイドラインが要求する水準は年々厳格化しており、過去の導入基準のまま放置されたシステムは即座に脆弱性とみなされる。新旧の要件の違いと現場が直面するコスト感について、以下の比較表に整理した。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| ランサムウェア対策バックアップ要件 | 主系システムから物理的または論理的に遮断された「3-2-1ルール」準拠のオフライン保存。世代管理の義務化。 | 専用LTOテープ、またはWrite Once Read Many(WORM)対応ストレージ(改修費:100万〜500万円規模) | 同一LAN内に接続された外付けHDDやNASへの保存は即刻失格。復旧試験の未実施が最も危険な盲点。 |
| ネットワーク境界・VPN認証 | リモートメンテナンスおよび外部接続時の多要素認証(MFA)適用率100%の要求。 | ID/PW+ワンタイムパスワードまたはFIDO2準拠デバイス(月額1ユーザー数百円〜数千円) | 保守ベンダーの接続経路が脆弱性となる事例が頻発。共通アカウントでのアクセス放置は厳禁。 |
| 医療情報安全管理責任者の役割 | 病院長または経営層から権限を委譲されたCISO相当の役職。インシデント時の通信遮断決定権を保持。 | 専任が望ましいが中小では副院長や事務長が兼任(外部アドバイザー活用費用:月額10万〜30万円) | 形骸化の温床。院内規程に「インシデント発生時のネットワーク物理切断権限」を明記しているかが試金石。 |
| 外部委託事業者管理とクラウド利用基準 | SLA(サービス水準合意)におけるセキュリティ条項、ISMAP等認証取得の確認、立入監査権の確保。 | 定期監査(年1回以上)チェックシートの提出と保管(委託費見直しに伴う数%のコスト増) | 「ベンダーにお任せ」の契約書は管理者の善管注意義務違反に直結。免責条項の有無を要精査。 |
この表が示す通り、かつては「同一ネットワーク内の別サーバに複製を保存する」程度で容認されていたバックアップ基準は根底から覆された。攻撃者は侵入後、まずオンライン上のバックアップファイルを暗号化または削除してから本番データを破壊する。したがって、ネットワークから完全に切り離された不変(イミュータブル)ストレージや、テープ媒体への物理退避がなければ、事業継続は望めない。
【実態検証】医療現場の悲鳴とサイバーセキュリティ対策のリアル
取材班が接触した地方都市の200床規模の病院で情報システム部門を一人で担う管理者は、机の上に積み上がった医療情報システムチェックリスト実務対応の書類を前に、疲労の色を隠さずこう吐露した。
「厚労省から配布されるチェックリストは数十ページに及び、質問項目は専門用語のオンパレードです。日中は電子カルテの端末トラブルや医師からの要望対応に忙殺され、夜間に一人でセキュリティログの解析やVPNのパッチ適用を行っています。万が一うちが攻撃を受けたら、メディアには『杜撰な管理』と叩かれ、自分一人が責任を負わされるのではないかという重圧で胃が痛い毎日です」
医療従事者が集うSNSや専門コミュニティでも、制度と実態の乖離に対する不満が噴出している。「診療報酬の本体が削られる中で、数千万円単位のセキュリティ機器更新費用をどこから捻出しろというのか」「医療機器メーカーが『薬機法認証の関係でOSのパッチを当てられない』と言い張り、古いWindowsが院内LANに野放しになっている」といった声は後を絶たない。
実際、超音波診断装置やMRIなどの画像診断機器、検体検査装置は、医療機器としての承認を受けているがゆえに、病院側が勝手にOSアップデートやセキュリティソフトを導入できない「ブラックボックス」と化している。この実態を捉えずにネットワークの一律隔離を叫んでも、日々の診療は立ち行かない。医療機関サイバーセキュリティ対策が直面する最大の壁は、IT技術そのものよりも、医療機器レギュレーションと医療現場の超多忙な勤務環境にある。
一般に知られていない盲点とネットの誤解|「クラウド化で安全」は本当か
現在、情報通信業界や医療コンサルタントの間で盛んに喧伝されている言説がある。「オンプレミスの電子カルテは危険だから、クラウド型に移行すれば安全管理ガイドラインへの準拠も万全になる」という論調だ。しかし、この主張には重大な欺瞞と誤解が潜んでいる。
医療情報システムガイドライン変更点の真相を精査すると、クラウドを利用する場合であっても、医療機関側に課せられる管理責任は何一つ軽減されていないことがわかる。いわゆる「責任共有モデル」において、クラウド事業者が担保するのは基盤インフラ(データセンターや仮想化レイヤー)の物理的・論理的堅牢性に過ぎない。
院内端末のOS更新、院内ルータやVPN機器の脆弱性管理、そして何よりアクセス権限(ID・パスワード、多要素認証)の適切な管理は、依然として医療機関自身の責任範囲である。IDとパスワードがフィッシング詐欺やマルウェア感染によって流出すれば、どれほど堅牢なクラウドであっても正規の通信としてログインされ、全患者データが持ち去られる。
さらに見落とされがちなのが「サプライチェーン攻撃」の脅威だ。小規模な診療所であっても、地域医療連携ネットワークを通じて中核病院と接続している場合、セキュリティ対策の甘いクリニックが「侵入の足がかり(踏み台)」として利用される。自院の規模が小さいからといって標的から外れるわけではなく、むしろ大規模医療圏を狙うサイバー犯罪集団にとっては、最も侵入しやすい裏口と認識されているのが冷酷な現実である。
有事に診療を止めないためのBCP策定と初動対応の実務
万全の防御網を敷いたとしても、ゼロデイ脆弱性や内部不正による被害を100%防ぐことはできない。だからこそ、ガイドライン改定において防御策以上に重きを置かれているのが医療機関システム障害対応BCP策定である。
多くの医療機関で作成されているBCPマニュアルは、棚の奥で埃をかぶった「分厚い計画書」に過ぎない。しかし、有事の際に求められるのは、専門知識を持たない当直医や看護師が、迷わず数分以内に行動できる「初動アクションカード」だ。実効性のあるBCPを機能させるためには、以下の3つの運用フェーズをあらかじめ定義しておかなければならない。
- 遮断判断のプロトコル化:疑わしい挙動やランサムウェアの兆候を検知した瞬間、情報システム担当者の到着を待たずに「基幹スイッチの電源を落とす」「外部接続回線のLANケーブルを物理的に抜く」権限を現場リーダー(夜間当直長など)に委譲する。
- 紙カルテ・手書き処方せんへの即時切り替え:電子カルテ停止時に使用する診療録の様式、トリアージタグ、手書き処方せんの現物をキャビネットに常備し、半年に1回は「半日電子カルテを完全停止させた状態」での診療訓練を行う。
- 外部連絡体制のテンプレート化:厚生労働省、所管保健所、警察(サイバー犯罪対策課)、セキュリティ専門調査会社(フォレンジック事業者)への連絡先リストを紙媒体でファイリングし、公表文の雛形を平時に作成しておく。
システム停止が長期化することを前提に、どの患者を転院させ、どの救急受け入れを断るのかという「臨床判断のトリアージ基準」まで踏み込んでいなければ、それはBCPとは呼べない。
【プロの結論】組織の心理的トラップと医療機関が取るべき投資判断
医療機関のセキュリティ対策が遅々として進まない根本原因を分析すると、日本特有の病院組織構造と心理的バイアスが浮かび上がる。医療現場は極めて強固な職種別ヒエラルキーによって成立しており、医師や看護師といった「医療職」の発言力が強い一方で、事務部門やシステム部門は「コストセンター」として軽視されがちだ。この組織風土が、セキュリティ担当者の警告を黙殺させ、投資を後回しにさせる構造的要因となっている。
さらに危険なのが、「うちのような地方の病院が狙われるはずがない」という正常性バイアスと、「高いお金を払ってベンダーに任せているから大丈夫だ」という他者依存の心理的トラップである。サイバー犯罪者は病院の規模や社会的意義など顧みない。脆弱性スキャンツールを用いて無差別にポートを叩き、穴の開いた機器を見つけ次第侵入する機械的なビジネスモデルを構築している。
医療DXが進む2026年現在、セキュリティは単なるIT支出ではなく、感染対策や医療安全管理と全く同等の「患者の生命を守るためのインフラ維持費」であると経営層が認識を改めない限り、悲劇は繰り返される。
【投資判断の明確なトリアージ基準】
- 最優先で投資すべき組織:リモート保守用のVPN機器が型落ちのまま稼働し、多要素認証が未導入の病院。オフラインバックアップが存在しない施設。ここは「今夜攻撃を受けてもおかしくない」危険水域にある。
- 形骸化を防ぐために投資を保留・見直すべき組織:「チェックリストの〇を増やすため」だけに高額なセキュリティ監視パッケージ(EDR/SOC)を導入しようとしている病院。自院内にアラートをハンドリングできる人員がいない場合、年間数百万円の費用は完全に無駄金となる。まずは不変バックアップと紙運用のBCP訓練に資源を集中させるのが鉄則だ。
【医療情報システムの安全管理に関するガイドライン】に関するよくある質問(FAQ)
Q1:医療情報安全管理責任者は、院長や医師が兼任しても法的に問題ないでしょうか?
A1:法的な規定上、小規模医療機関等において院長や管理者が兼任すること自体は禁止されていません。しかし、実務上はサイバー攻撃発生時に「ネットワークの物理遮断」や「診療停止」を即座に下せる権限と、システムの脆弱性情報を正しく理解できる知見が求められます。兼任する場合は、外部の専門家(セキュリティコンサルタントや専門事業者)とアドバイザリー契約を結び、実務判断を迅速にサポートできる体制を整えておくことが強く推奨されます。
Q2:厚労省のセキュリティチェックリスト実務対応は、どの程度の頻度で実施・提出すべきですか?
A2:厚生労働省が求めているチェックリストによる自己点検は、原則として「年1回以上」の定期実施が必要です。また、医療法第25条に基づく立ち入り検査の際にも、このチェックリストの記入状況やエビデンス(規程類の整備状況、バックアップの実施記録、研修の実施報告など)が確認されます。単に項目にチェックを入れるだけでなく、未達の項目について「いつまでにどう改善するか」の是正計画を併せて作成・保管しておく必要があります。
Q3:クラウドストレージに電子カルテのデータを複製していれば、「オフラインバックアップ」の要件を満たしたことになりますか?
A3:単にクラウドへ自動同期しているだけでは要件を満たしません。主系システムと常時接続されている場合、本番環境がランサムウェアに感染した際に同期機能を通じてクラウド側のデータも同時に暗号化される事例が多発しています。要件を満たすためには、一度書き込んだデータが一定期間改ざん・削除できない「WORM(Write Once Read Many)機能」を備えているか、主系システム側から直接アクセス権限を持たない別系統のアカウントで隔離管理されている必要があります。
まとめ:今後の動向と失敗しないための判断基準
医療情報システムの安全管理に関するガイドラインが要求する水準は、医療DX推進とセキュリティ対策の進展に伴い、今後もさらに精緻化していくことは確実だ。オンライン資格確認の義務化に始まり、電子処方箋の普及、さらには電子カルテ情報の標準化と全国医療情報プラットフォームへの接続が進むにつれ、医療機関単体の問題から「国家的な重要インフラ網の防衛」へと文脈が移行している。
この激動の転換期において、医療機関の経営層が最も避けるべきは「ガイドライン対応をITベンダーに丸投げし、自院のガバナンスを放棄すること」に尽きる。万が一のデータ漏洩や診療停止が発生した際、法的な責任を問われ、社会的な信用の失墜を背負うのはシステム開発会社ではなく、医療機関の管理者そのものだ。
完全な防御が存在しない以上、医療機関が目指すべきゴールは「絶対侵入されない要塞」を作ることではない。「攻撃を受けることを前提とし、侵入されても被害を最小限に食い止め、最悪の場合でも紙運用で地域医療の灯を消さない回復力(レジリエンス)」を獲得することだ。机上のチェックリスト作成に満足することなく、明日起こり得る有事を想定した現実的な一手から着手することが、いま現場に強く求められている。 (出典: 医療 情報 システム の 安全 管理 に関する ガイドライン(Yahoo!ニュース))
テクノロジーやライフスタイル領域を中心に執筆活動を行っています。趣味は写真撮影と旅行です。