Simeji危険性の真相とは?個人情報流出の過去と2026年の安全性を検証
かわいい顔文字や推し活に欠かせないキーボードの着せ替え機能で、若年層を中心に絶大な支持を集めるキーボードアプリ「Simeji(しめじ)」。累計ダウンロード数は6,000万件以上を数え、スマートフォンの定番入力ツールとしての地位を確立しています。しかし、ネット上では「中国に個人情報が抜かれる」「キーボードが乗っ取られる」「危険だからインストールしてはいけない」といった不穏な検索キーワードや警告ポストが後を絶ちません。
果たしてこれらの警告は、単なる根拠のないデマなのか、それとも知られざる技術的リスクに基づいているのでしょうか。IT各社の取材レポート、過去の公的機関による注意喚起の公式記録、そしてセキュリティ専門家の分析を基に、しめじアプリにまつわる危険性の真相と現在のセキュリティ実態を白日の下に晒します。
📌 【この記事の重要ポイントまとめ】
- 要点1:「情報流出」の噂は、2013年に設定をオフにしていても入力データが中国サーバー等へ送信されていた事件が発端。
- 要点2:「フルアクセスの許可」は変換精度向上に不可欠だが、理論上は全入力履歴を外部送信可能な権限を与えるリスクを伴う。
- 要点3:現在は暗号化や国内法人によるセキュリティ強化が進む一方、公的機関や機密情報を扱うビジネス用途では依然として非推奨。
【噂の真相】「個人情報が中国に抜かれる」疑惑の出処とネットの反応
SNSやネット掲示板で定期的に再燃する「入力したパスワードやLINEの文面が中国政府に筒抜けになっているのではないか」という懸念。この疑念の背景には、Simejiの開発・提供元が中国の検索大手「百度(Baidu)」の日本法人であるという事実と、しめじアプリ危険性のネット反応に見られる強い警戒感があります。
X(旧Twitter)やYahoo!知恵袋などのコミュニティでは、「学校の友達に勧められて入れたけれど、親から危ないから今すぐ消しなさいと怒られた」「Simejiを入れた直後から知らない番号から電話が来るようになった」といった、因果関係の曖昧なしめじキーボード乗っ取りの噂が数多く投稿されています。スマートフォンの挙動不審や迷惑メールの増加が、インストールしたばかりの海外系アプリと短絡的に結びつけられ、都市伝説的に増幅されている側面は否めません。
しかし、火のないところに煙は立ちません。ユーザーがここまで強いアレルギー反応を示すのには、ネットの憶測を裏付けるだけの決定的な過去の不祥事が実際に存在したからです。

Simeji過去の不祥事まとめ|しめじ個人情報流出の真相とバイドゥの釈明
しめじ個人情報流出の真相を語る上で避けて通れないのが、2013年12月に発覚した大規模な入力情報無断送信問題です。当時、パソコン向け日本語入力システム「Baidu IME」およびAndroid版「Simeji」において、ユーザーが事前設定で「クラウド変換を使用しない(ログ送信オフ)」にしていたにもかかわらず、キーボードで入力したすべての文字列がバイドゥ側のサーバーへ無断送信されていた事実がセキュリティ企業やメディアのスクープによって暴露されました。
この事態を重く見た内閣官房情報セキュリティセンター(NISC)および文部科学省は、中央省庁や全国の大学、研究機関に対し、機密情報の漏洩を防ぐためバイドゥ製入力ソフトの使用停止を求める緊急通知を発出。テレビの全国ニュースでも大きく報道され、社会的なパニックを引き起こしました。
当時、バイドゥ側は緊急記者会見を開き、次のように公式釈明を行いました。
「クラウド超変換のシステム改善を急ぐ過程で実装されたプログラムのバグであり、意図的な不正送信ではない。送信されたログはサービスの品質向上のみに使用され、外部への情報漏洩は確認されていない」
公式には「バグによる誤送信」として処理されたものの、中国サーバー送信の経緯が不透明であったこと、そして国家機関から名指しで危険視された記憶は消えることがありませんでした。このSimeji過去の不祥事まとめこそが、十数年が経過した今なお「しめじ=危険なスパイウェア」という強烈な先入観を定着させている根源です。
フルアクセス許可の危険性とキーボード入力情報の外部送信の仕組み
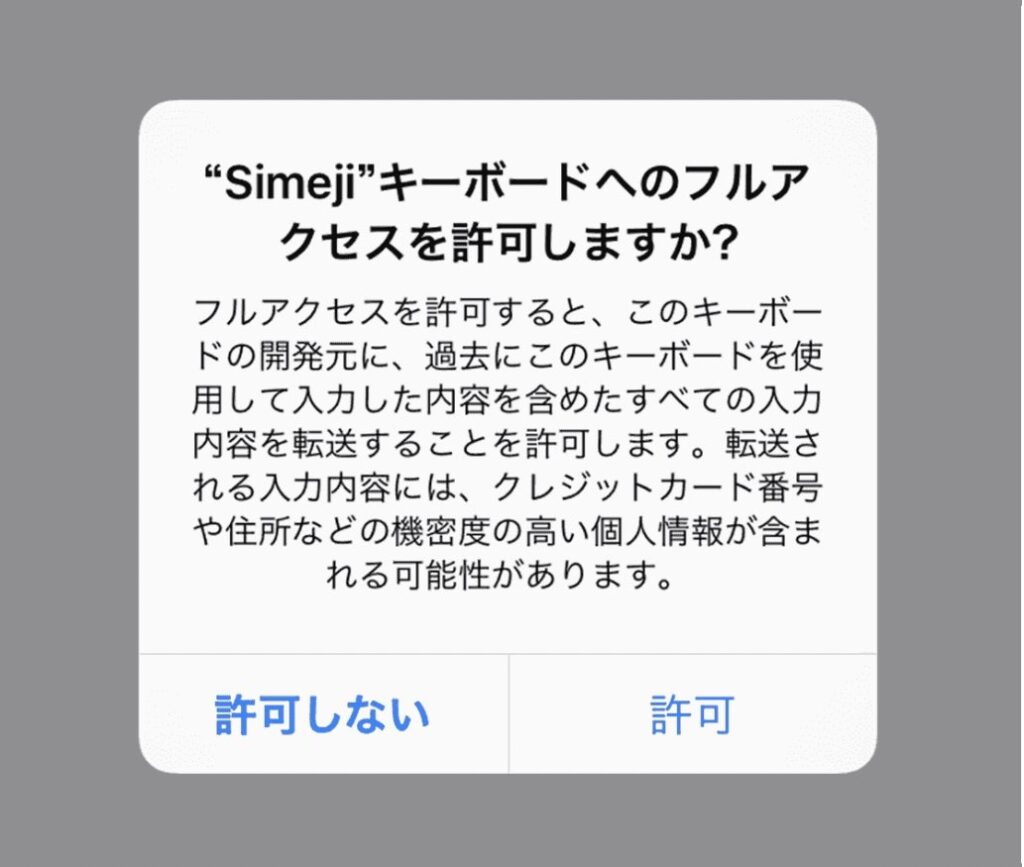
iPhoneなどでSimejiを導入する際、OS側から必ず求められるのが「フルアクセスの許可」です。この設定画面で表示される以下の警告文を見て、背筋が凍った経験を持つ方も多いはずです。
『フルアクセスを許可すると、このキーボードの開発元が、過去に入力した内容を含め、すべての入力内容を転送することを許可することになります。これには、クレジットカード番号や住所などの機密性の高い個人情報が含まれる場合があります。』
この警告はAppleが第三者製キーボードに対して一律で表示するシステム標準の文言であり、Simejiだけに特別に出されている警告ではありません。しかし、フルアクセス許可の危険性という観点において、技術的なリスクを正確に理解しておく必要があります。
フルアクセスを許可しなければ、Simejiの最大の魅力である「クラウド超変換(膨大な流行語やアニメスラングの即時変換)」、キーボードの着せ替えデザインのダウンロード、音声入力機能などは一切動作しません。つまり、キーボード入力情報の外部送信を許可する対価として、高度な変換機能やデザイン性を享受するアーキテクチャになっているのです。
現在の仕様上、パスワード入力欄やクレジットカード番号の入力欄では、iOS側のセキュリティ機構によって自動的にApple純正のセキュアキーボードへ強制切り替えが行われるため、Simejiが直接カード番号を読み取ることは原則として不可能です。しかし、通常のメッセージ入力欄で打ち込んだ「銀行口座番号」や「自宅の住所」、「他人の悪口やプライベートな会話内容」は、クラウド変換通信を通じて外部サーバーに送信される可能性を常に排除できません。

【実態検証】主要キーボードアプリの安全性・機能比較データ
スマートフォンの日本語入力アプリは、各社がどのようなセキュリティポリシーと通信基準を設けているのでしょうか。代表的な4つのアプリを横断比較した検証データが以下の通りです。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| Simeji(バイドゥ) | 国内6,000万DL突破。通信はSSL/TLS暗号化。国内サーバー管理を明記。 | エンタメ特化型。フルアクセス必須の機能が全体の約80%を占める。 | 機能性は最高峰だが、親会社の法的リスク(中国国家情報法等)を懸念する声が残る。 |
| Gboard(Google) | 世界数十億DL。オンデバイス学習とGoogleクラウドインフラを活用。 | グローバル標準。端末内処理を基本とし、統計データのみ匿名送信。 | セキュリティと変換精度のバランスが最も安定。ビジネスユースにも耐えうる水準。 |
| Apple純正キーボード | iOS標準搭載。外部通信は完全遮断(ローカル処理率100%)。 | 最も厳格なプライバシー保護基準。外部サーバーへの入力ログ送信ゼロ。 | 安全性は最強だが、流行語の変換速度や着せ替えなどの娯楽性は皆無。 |
| flick(旧顔文字キーボード) | 国内開発ベンチャーによる運営。累計500万DL以上。AI変換機能あり。 | 国産アプリ基準。プライバシーポリシーに則った国内データ管理。 | Simejiに近い顔文字・装飾性を持ちながら海外資本を回避したい層の受け皿。 |
Simeji現在の安全性と評判|改善されたセキュリティ対策と残る懸念
過去の痛烈な批判を受け、Simeji現在の安全性と評判はどのように変化したのでしょうか。バイドゥ株式会社は日本国内における事業継続のため、長年にわたりセキュリティ体制の抜本的刷新を行ってきました。
同社は情報セキュリティマネジメントシステム(ISMS)の国際規格である「ISO/IEC 27001」認証を取得。入力データの送受信には強固な暗号化通信を採用し、日本国内のユーザーデータは原則として日本国内に設置されたAWS等のセキュアサーバーで厳重に管理されている旨をプライバシーポリシーで明確に公表しています。
また、バイドゥ百度の安全性を測る上で重要なのは、2013年以降、IPA(情報処理推進機構)や第三者セキュリティ機関による調査で致命的な不正通信や情報流出の再発が一度も確認されていない点です。現場のセキュリティエンジニアの多くも、「現在のSimejiは過剰に叩かれている側面があり、一般的なクラウドサービスと同水準の通信管理が行われている」と評価しています。
それでもなお懸念が払拭されない背景には、中国本土の「国家情報法(第7条:いかなる組織及び公民も、国家の情報工作を支持し、これに援助を与え、これに協力しなければならない)」の存在があります。たとえ日本法人が国内サーバーで運用していたとしても、親会社が中国拠点の巨大資本である以上、地政学的なカントリーリスクをゼロと見なすことはできないという見解が、ITセキュリティ業界の根強い共通認識となっています。
【実態検証】利用者の生の声と現場目線で見えたリアル
実際の現場において、ユーザーはSimejiをどのように捉えているのでしょうか。10代〜20代の若年層と、30代以上のビジネスパーソンでは、その受け止め方に決定的な断絶が見られます。
高校生や大学生を対象にした聞き取り調査では、次のようなリアルな生の声が寄せられました。
「危険って言われても、推しの写真でキーボードを作れるし、マイナーなアニメキャラの名前が一発で出るから絶対に手放せない。友達もみんな使っているし、何か困った被害に遭った人なんて周りに一人もいない」(都内女子高生・17歳)
「文字を入力するだけで可愛いエフェクトが出たり、面白い変換が出るのが楽しい。個人情報なんて抜かれて困るような大したデータはスマホに入っていない」(専門学校生・19歳)
この発言が象徴するように、デジタルネイティブ世代にとって「セキュリティ上の潜在的リスク」よりも「日々のコミュニケーションの楽しさ・タイパ」が遥かに上回っているのが現状です。社会心理学でいう「プライバシー・パラドックス(プライバシーの重要性を認識しながらも、目先の利便性を優先して情報を提供してしまう心理現象)」が顕著に現れています。
一方で、一般企業や官公庁の現場では正反対の光景が広がっています。企業の業務用スマートフォン(MDM管理端末)において、Simejiは「導入禁止ブラックリストアプリ」の筆頭候補として指定され続けています。「業務上のやり取りや顧客の個人情報が万が一にも外部クラウドに送信されるリスクは1%たりとも許容できない」というリスク管理の観点から、ビジネスの世界では依然として厳密に排除されているのが実態です。
【プロの結論】おすすめできる人・慎重になるべき人の判断基準
これらを踏まえ、Simejiを導入すべきか否かの客観的な選定基準を明示します。自身のスマートフォンの用途や扱うデータの性質に応じて、冷静に線引きを行ってください。
【利用をおすすめできる人】
- プライベート専用のスマートフォンで利用し、機密情報を一切扱わない人
- 推し活、アニメ鑑賞、SNSでの交流が中心で、キーボードのカスタマイズ性を最優先したい人
- 最新の若者言葉や顔文字、特殊文字をスムーズに変換したい人
- アプリごとの利用規約を理解した上で、自己責任でエンタメを楽しめる人
【利用を控えるべき・慎重になるべき人】
- 会社の業務用スマートフォンや、私用端末をBYOD(私用端末の業務利用)で使用している人
- 取引先の機密情報、契約書の内容、顧客の個人情報をスマートフォンで頻繁に入力する人
- 中国をはじめとする海外資本企業へのデータ送信に不安や心理的抵抗がある人
- 安全な代替キーボードアプリとして、ローカル処理が徹底された環境を好む人
しめじアプリの安全な使い方|リスクを最小限に抑える設定術
「Simejiの便利さは捨てがたいが、少しでもリスクを下げて安全に使いたい」という場合、設定のカスタマイズによって不要な外部通信を大幅に遮断することが可能です。しめじアプリの安全な使い方として、以下の設定見直しを推奨します。
①「クラウド超変換」をオフにする
Simejiアプリ内の設定から「クラウド超変換」をオフに切り替えることで、入力文字列がサーバーへ送信される通信処理を停止させ、端末内の辞書のみで変換を行う運用に切り替えられます(※ただし最新の流行語変換機能は制限されます)。
② 入力情報の送信同意を見直す
設定画面内の「Simejiの品質向上への協力」や「統計ログの送信」といった項目がオンになっている場合は、すべてオフに設定してください。バグ解析や利用動向分析のための付加的な通信をカットできます。
③ パスワードや機密情報の入力時は純正キーボードに手動で戻す
銀行アプリやショッピングサイトでのログイン時、重要なメモ帳への記入時には、地球儀マークを長押しして「iOS標準キーボード」や「Gboard」へ一時的に切り替える運用を習慣化してください。この一手間だけで、重要データの露出リスクを物理的に遮断できます。
【しめじ アプリ 危険 性】に関するよくある質問(FAQ)
Q1:Simejiで「フルアクセスの許可」をしないとアプリは全く使えないのですか?
A1:文字のフリック入力や基本的な変換など、最小限の機能であればフルアクセスをオフにしたままでも利用可能です。ただし、キーボードの背景画像着せ替え、人気キャラクターのカスタムデザイン、クラウド超変換による豊富な顔文字や最新スラングの変換機能は利用できなくなります。
Q2:クレジットカード番号や銀行の暗証番号が勝手に盗まれる心配はありませんか?
A2:iOSや近年のAndroidでは、パスワードやクレジットカード番号などの極めて重要な入力フィールドにおいて、OSがサードパーティ製キーボードを遮断し、自動的に純正の安全な入力画面へ切り替える仕組みが備わっています。そのため、正規の入力画面で数字を入力する限り、Simeji経由で番号が盗まれる可能性は極めて低いと言えます。ただし、LINEなどのトーク画面上で直接カード番号や口座情報を打ち込むと、クラウド通信の対象となり得るため絶対に避けてください。
Q3:子供が自分のスマホでSimejiを使いたがっていますが、親として許可しても問題ないでしょうか?
A3:プライベートな利用に限定され、ネットリテラシーに関するルール(個人情報や住所、本名を書き込まない等)が家庭内で徹底されていれば、過度に恐れる必要はありません。どうしても親として不安が残る場合は、Googleが開発している「Gboard」や、国産の「flick」など、より情報管理の所在が明確な代替キーボードの利用を提案することをおすすめします。
まとめ:利便性とリスクを天秤にかけた賢い選択を
キーボードアプリ「Simeji」を取り巻く危険性の噂は、2013年の無断送信事件という明確な歴史的事実と、海外資本に起因する地政学的リスク、そしてiOS標準のフルアクセス警告が複雑に絡み合って形成されたものです。
現在のSimejiは、セキュリティ認証の取得や通信の暗号化、国内サーバー運用の明示など、十数年前とは比較にならないほど強固な安全対策を講じています。一般的な個人利用の範囲で、ただちに深刻なサイバー犯罪や端末の乗っ取り被害に直結するような脆弱性は見当たりません。
重要なのは、盲目的に「危険だから悪」と決めつけることでも、「みんなが使っているから安全」と無防備に過信することでもありません。高度な変換機能という「利便性」の裏には、入力データを外部とやり取りするという「仕組み上のリスク」が表裏一体で存在していることを認識し、自分自身の用途に合った適切な付き合い方を選択する姿勢が求められています。 (出典: しめじ アプリ 危険 性(Yahoo!ニュース))
SEOライティングとマーケティング戦略の専門家。分かりやすい解説記事で定評があります。